01
PACS AMD
Ambiente de arquivamento e comunicação de imagens usado na operação da AMD: recebe os exames das modalidades no padrão DICOM, armazena, distribui para leitura e disponibiliza imagens e laudos para a instituição.
Fundada em 2013. Telerradiologia desde 2016.
Tecnologia
Esta página é para a equipe de tecnologia do contratante: o que é a plataforma, como integra, como protege os dados e o que a instituição precisa fornecer.
Fluxo de dados
Do equipamento ao prontuário: o médico analisa e lauda na plataforma de laudo.
01
Ambiente de arquivamento e comunicação de imagens usado na operação da AMD: recebe os exames das modalidades no padrão DICOM, armazena, distribui para leitura e disponibiliza imagens e laudos para a instituição.
02
É onde o médico radiologista analisa as imagens recebidas do PACS e emite o laudo, com assinatura digital e autoria rastreável. Do laudo assinado, o resultado segue para o prontuário da instituição e para o portal e aplicativo de resultados.
03
O laudo chega ao prontuário onde o médico assistente trabalha. Para instituições que usam MV ou SoulMV, a integração é nativa. Para outros sistemas, a viabilidade é avaliada com a TI da instituição.
04
A remuneração da AMD é única e corresponde ao serviço prestado. A plataforma e a infraestrutura necessárias para executá-lo estão dentro dela, sem licença de software, sem mensalidade de sistema e sem item de locação à parte.
A instituição contrata um resultado clínico com prazo e com responsável identificado, e recebe a estrutura tecnológica necessária para que esse resultado chegue a quem decide. O hospital deixa de administrar contrato de software, atualização de versão e suporte de fornecedor de sistema.
Quando a instituição solicita alteração de fluxo, campo obrigatório ou relatório específico, ela trata com a AMD, que responde pelo serviço inteiro. Em arranjo por licença de software, a mesma solicitação entra na fila de um fornecedor que não responde pelo laudo.
05
Dado de imagem médica é dado pessoal sensível na definição da Lei nº 13.709/2018. A arquitetura da AMD trata esse dado com defesa em camadas, de modo que a falha de um controle isolado não abra caminho para o conteúdo clínico.
Cada hospital ou clínica opera em ambiente dimensionado para a sua realidade. A separação alcança servidores, máquinas virtuais, instâncias de arquivamento de imagem, bancos de dados, redes internas, regras de firewall, túneis privados, credenciais e rotas.
Mesmo quando um componente de gestão é centralizado, os dados, as credenciais e os fluxos de comunicação permanecem segregados por instituição, o que limita movimentação lateral e impede acesso cruzado entre organizações.
Bancos de dados, serviços internos de armazenamento e portas de comunicação DICOM não são publicados na internet. Os serviços web que precisam de acesso externo passam por ponto controlado, com HTTPS e TLS, autenticação, roteamento e regras de acesso. Os componentes de retaguarda permanecem em rede interna.
A comunicação entre o hospital, os gateways e a infraestrutura central acontece por canais privados e criptografados, com túneis WireGuard associados a regras de firewall, rotas e listas de controle de acesso. As políticas são específicas por instituição, origem, destino, aplicação e porta.
Um equipamento autorizado a transmitir estudos não passa a ter acesso a bancos de dados, interfaces administrativas ou ambientes de outros clientes.
Em trânsito, túneis VPN criptografados, WireGuard e TLS/HTTPS para serviços web e DICOMweb. Em repouso, criptografia no nível de sistema operacional ou de disco, e criptografia do provedor no armazenamento destinado a cópia de segurança.
Conectividade até um serviço não significa acesso ao conteúdo. O acesso permanece condicionado a chaves, credenciais, rotas e autorizações aplicáveis.
Credenciais individualizadas, associadas ao ambiente e ao perfil autorizado. Serviços de laudo, arquivamento de imagem, portais, integrações e interfaces administrativas possuem autenticação e autorização próprias, de modo que o acesso a uma aplicação não concede acesso irrestrito a pacientes, estudos ou documentos.
Os serviços geram registro individual de acesso e de evento, consolidados em painel centralizado, com retenção operacional de cento e oitenta dias. Os registros permitem identificar o usuário, o serviço ou a integração envolvidos em cada operação relevante, e servem de evidência para investigação e auditoria.
O conteúdo clínico e as cópias de segurança permanecem em território nacional. O armazenamento externo de contingência utiliza nuvem em região localizada no Brasil. O fluxo técnico atual não prevê transferência internacional de conteúdo clínico.
O prazo de retenção é definido em contrato, conforme a finalidade e o papel exercido em cada ambiente, e precisa ser compatível com as obrigações legais de guarda do hospital controlador, observada a Lei nº 13.787/2018.
O contrato define prazo, procedimento de devolução ou migração, critérios de encerramento e forma de descarte. A eliminação técnica é segura e rastreável, com registro formal da operação.
Em regra, o hospital atua como controlador dos dados assistenciais, porque mantém o vínculo com o paciente e define as finalidades. A AMD atua como operadora no escopo contratado.
A qualificação de cada parte é delimitada por escrito no contrato, junto com escopo e finalidade do tratamento, instruções do controlador, medidas de segurança, obrigações de confidencialidade, tratamento de incidentes, regras para terceiros, retenção e procedimentos de encerramento.
O documento completo de arquitetura de segurança da informação é entregue ao setor de tecnologia da instituição mediante solicitação institucional.
06
Em saúde, a disponibilidade da informação faz parte da segurança. A indisponibilidade de uma imagem, de um laudo ou de um documento crítico produz impacto assistencial mesmo quando a confidencialidade permanece intacta.
O armazenamento primário é dimensionado por volume, perfil de exames e crescimento previsto. Ambientes classificados como críticos utilizam redundância de discos, cópias independentes e outras estratégias que reduzem a dependência de um único componente.
As cópias são mantidas separadas do ambiente operacional. Para operações críticas, a arquitetura acrescenta armazenamento externo em nuvem, em região localizada no Brasil, como camada adicional de contingência.
A estratégia combina armazenamento primário, redundância local, cópia independente e cópia em nuvem. O objetivo é reduzir a probabilidade de que um único incidente físico, lógico ou operacional comprometa ao mesmo tempo a produção e todas as cópias recuperáveis.
O ponto de recuperação, que define a perda máxima de dados aceitável, e o tempo de recuperação, que define o prazo-alvo para restabelecimento do serviço, são acordados em contrato conforme a criticidade da operação, e revistos sempre que houver alteração relevante de capacidade, arquitetura ou criticidade.
Cópia de segurança existente não comprova, sozinha, capacidade de recuperação. Por isso a rotina inclui teste de restauração com evidência de execução.
A AMD mantém monitoramento dos ambientes e fluxo de suporte acionado quando um evento de segurança, de disponibilidade ou de desempenho é identificado. O tratamento do incidente contempla identificação, classificação, contenção, preservação de evidências, análise de causa, recuperação, comunicação e registro das ações executadas.
| Etapa | Prazo de referência |
|---|---|
| Primeiro contato | até 30 minutos |
| Intervenção simples | até 3 horas |
| Intervenção complexa | até 6 horas |
| Caso de maior complexidade | prazo definido conforme diagnóstico, podendo incluir atendimento presencial |
Prazos de referência da prática de suporte. O compromisso exigível de cada instituição é o que está no contrato.
Havendo suspeita ou confirmação de incidente com dado pessoal, a AMD comunica o hospital controlador sem demora indevida, entrega as informações técnicas disponíveis e colabora na contenção e na avaliação do risco.
A comunicação à Autoridade Nacional de Proteção de Dados e aos titulares cabe ao controlador, nos termos do art. 48 da Lei nº 13.709/2018 e da Resolução CD/ANPD nº 15/2024, que fixa prazo de três dias úteis.
São realizados exames periódicos de vulnerabilidade sobre os componentes da infraestrutura, com classificação e correção dos achados.
07
Conectividade
Banda compatível com o volume e o tipo de exame.
Modalidades com saída DICOM
Equipamentos capazes de enviar exames no padrão DICOM.
Ponto de contato de TI
Uma pessoa responsável pela integração do lado da instituição.
Acesso para integração
Acesso ao sistema de gestão hospitalar, quando houver integração com o prontuário.
Blog
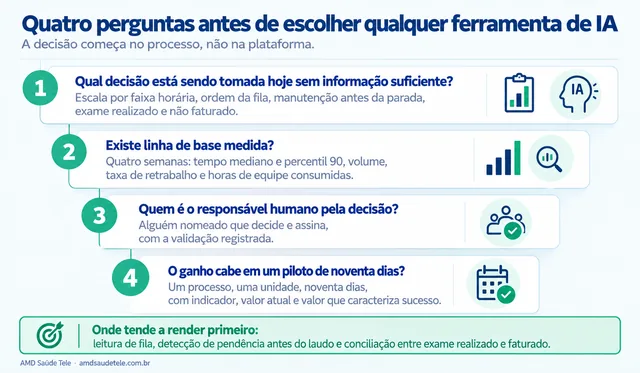
A pergunta útil não trata de qual plataforma comprar. Ela trata de qual decisão a casa toma hoje sem informação suficiente, se existe linha de base medida, quem assina a decisão e se o ganho cabe em um piloto de noventa dias.
25 de setembro de 2026
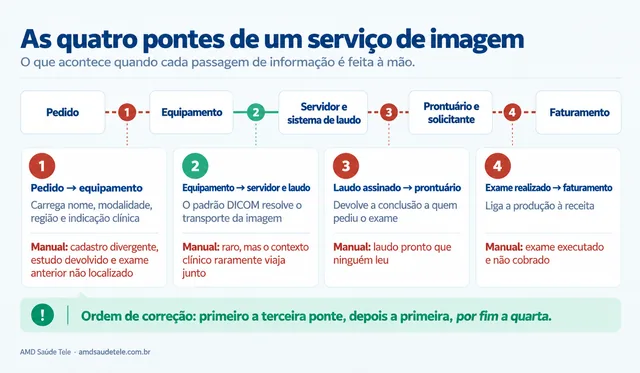
Integração pela metade não economiza dinheiro. Ela troca uma linha do orçamento de tecnologia por horas na folha de pagamento, em digitação repetida, exame que volta e laudo que não chega a quem pediu.
25 de setembro de 2026
Próximo passo
Conte qual é o seu sistema de gestão, o PACS atual e o que precisa integrar. A equipe técnica responde com o que a sua instituição precisaria fornecer.
Diagnóstico do cenário
Prefere falar agora?